Réouverture progressive des banques en Haïti suite à une crise numérique suspectée
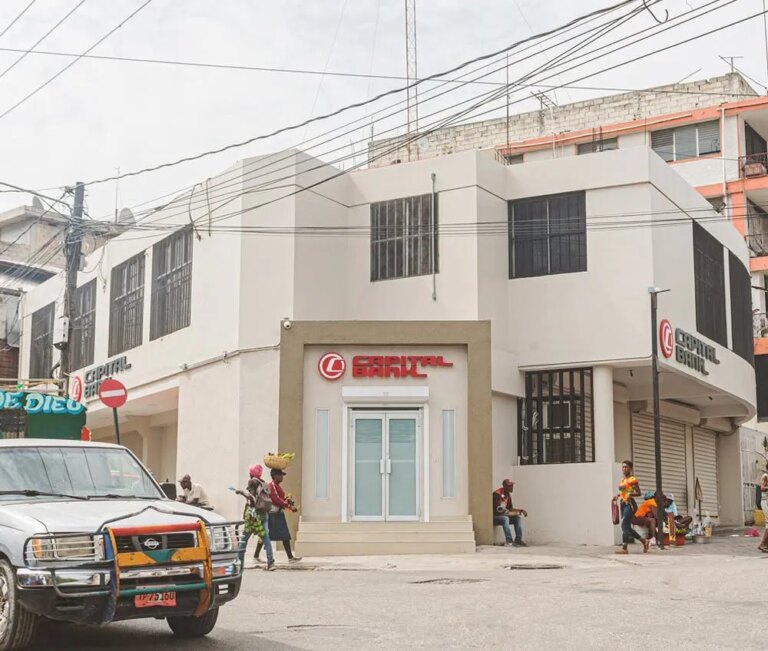
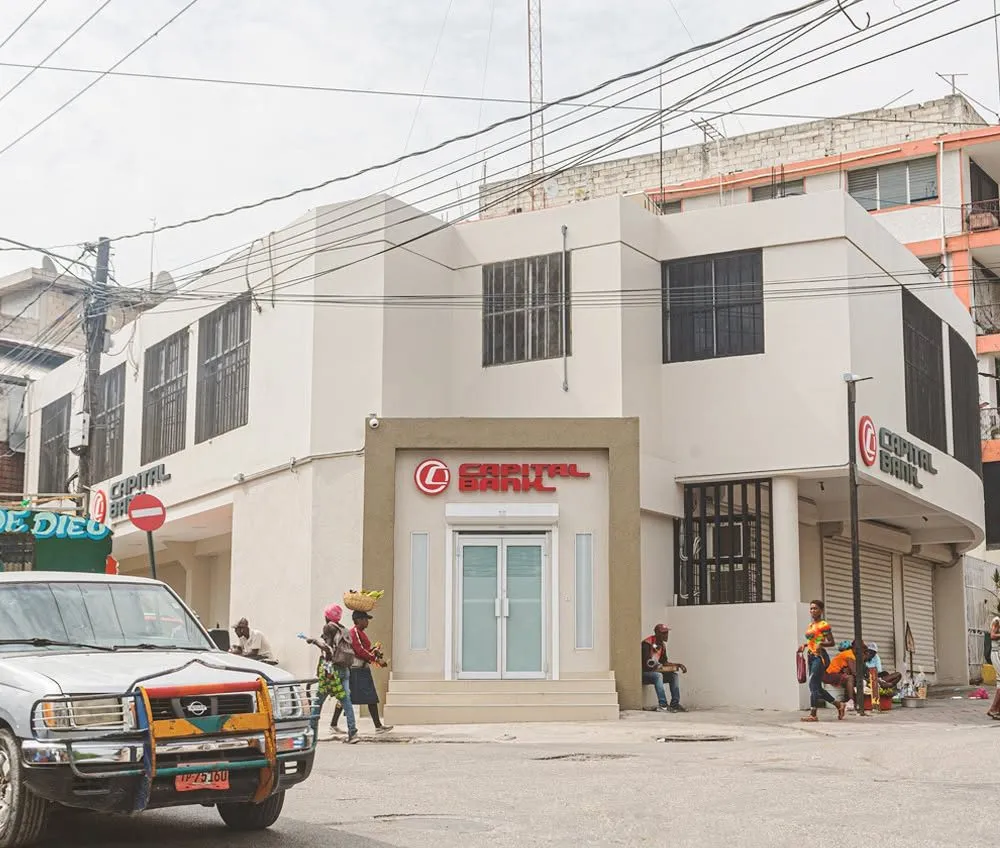
PORT-AU-PRINCE — La banque haïtienne Capital Bank a commencé à rouvrir doucement son réseau bancaire après plusieurs jours de perturbations qui empêchaient ses clients d’accéder aux services en personne comme en ligne. Bien que de nombreuses agences à travers le pays aient repris leur activité, l’accès en ligne reste encore indisponible pour effectuer des transactions.
Au 19 octobre, Capital Bank annonçait avoir rouvert 17 de ses 27 agences réparties sur tout le territoire national. Par ailleurs, le transfert d’argent via le système de paiement électronique interbancaire, connu sous l’acronyme français SPIH, avait également repris, tandis que la banque continuait d’œuvrer à la restauration de ses services en ligne.
« Nous travaillons également à la remise en service de Capital Bank Online, qui demeure une priorité », précisait la banque dans un communiqué daté du 18 octobre. « Nous vous tiendrons informés dès qu’il sera à nouveau opérationnel. »
Ces problèmes interviennent dans un contexte de rumeurs évoquant une possible cyberattaque, bien qu’il ne soit pas encore clair si les dysfonctionnements de la banque sont liés à cet incident de sécurité informatique.
Cependant, cette interruption a suscité une préoccupation plus large concernant la vulnérabilité d’Haïti face à la cybercriminalité, surtout dans un contexte où banques et institutions publiques s’appuient sur des systèmes numériques dont la sécurité et la résilience peinent à être évaluées. Les risques dépassent largement le secteur financier. En effet, une récente évaluation du Fonds Monétaire International (FMI) a révélé d’importants manques dans l’interconnexion et la gouvernance de la sécurité des systèmes gouvernementaux utilisés pour la gestion des finances publiques, la fiscalité, ou encore la douane, qui manipulent souvent des données sensibles.
Une faiblesse alarmante dans la cybersécurité nationale
Un rapport régional sur la cybersécurité publié en 2025 par la Banque Interaméricaine de Développement (BID) a également souligné les faiblesses du cadre national en matière de cybersécurité et la capacité de réponse en cas d’incident dans le secteur public. Selon ce rapport, ces lacunes compliquent la détection rapide des intrusions, la coordination lors d’attaques, ainsi que la restauration des services essentiels.
« Ces constats ne permettent pas d’affirmer avec certitude que l’incident de Capital Bank est directement lié à une telle vulnérabilité », confie un expert en cybersécurité, restant anonyme par crainte de représailles. « Toutefois, ils mettent en évidence l’impact potentiel d’une attaque cybernétique dans un pays dont les structures institutionnelles sont peu préparées à y répondre. »
Les premiers soupçons d’une cyberattaque ciblant Capital Bank
La coupure des services de Capital Bank a coïncidé avec des rumeurs sur les réseaux sociaux affirmant que la banque aurait été la cible d’une cyberattaque.
Les plateformes Hackmanac et BreachSense, spécialisées en cybersécurité et en renseignements sur les cybermenaces, ont rapporté le 5 octobre que Capital Bank — l’une des principales banques privées d’Haïti — aurait été parmi les cibles d’un groupe identifié sous le nom de LockBit 5.0, qui revendique une attaque contre l’organisation.
Il est important de souligner qu’aucune de ces plateformes n’a confirmé la réussite de l’attaque ou la compromission de données. Hackmanac a indiqué que cette menace était « en attente de vérification », précisant qu’aucune confirmation officielle n’avait été établie pour le moment.
Depuis le 2 octobre, Capital Bank a publié des communiqués évoquant des travaux informatiques affectant ses services. Le 4 octobre, elle annonçait un « incident technique » perturbant l’accès à ses serveurs applicatifs et à leur connexion avec le système bancaire central, sans mentionner explicitement une cyberattaque.
Le 6 octobre, la banque indiquait que ses partenaires locaux et internationaux œuvraient à une reprise progressive des activités. Cependant, ce même jour, une source proche de la banque a révélé que celle-ci avait subi une attaque informatique.
Cette source anonyme, précisant ne pas avoir l’autorisation de parler en nom de la banque, a expliqué que la direction aurait négocié avec des hackers qui réclamaient une rançon importante pour restaurer l’accès aux systèmes.
Le lendemain, la banque a annoncé qu’elle avait retardé son plan de réouverture progressive, précisant que les vérifications nécessaires prenaient plus de temps que prévu.
« La finalisation de ces étapes est essentielle pour une reprise en toute sécurité », déclarait Capital Bank dans l’Ordre No. 4. « Nos équipes et partenaires spécialisés restent entièrement mobilisés. Nous vous confirmerons bientôt la date de reprise des activités. »
Jusqu’ici, la banque n’a pas répondu à nos demandes de commentaires concernant cette cyberattaque présumée. La source anonyme affirme toutefois que l’incident aurait mis toutes les opérations du système à l’arrêt. Il reste donc incertain si des données sensibles ont été compromises ou si des dommages importants ont été causés.
Selon cette interruption, les clients ne pouvaient plus réaliser de transactions courantes. Un client de Capital Bank, basé à Cap-Haïtien, a confié sa frustration, expliquant que la banque était son principal interlocuteur pour ses opérations financières, en particulier en ligne. Pendant la panne, il n’a pas pu accéder à ses services bancaires ni effectuer de transferts via SPIH.
Il a indiqué que plusieurs amis avaient rencontré des problèmes similaires, notamment pour retirer de l’argent ou utiliser leur carte de crédit.
« J’avais même un ami qui travaille à Capital Bank. C’est moi qui ai dû lui prêter de l’argent pour couvrir ses dépenses », raconte-t-il.
Certains responsables des ressources humaines ont aussi signalé que leur entreprise ne pouvait pas payer tous ses employés, notamment ceux des régions, qui sont rémunérés par virement direct sur leur compte Capital Bank.
LockBit 5.0 : une version modernisée du groupe de ransomware
LockBit 5.0 constitue une version récente de l’opération de ransomware LockBit, un groupe cybercriminel utilisant souvent un modèle de « ransomware-as-a-service » pour cibler diverses organisations.
Relaunché en septembre 2025 après une opération internationale de lutte contre la cybercriminalité qui avait perturbé le groupe en 2024, LockBit 5.0 peut cibler des systèmes Windows, Linux, ainsi que VMware ESXi. Sa mission consiste à chiffrer les données ou à en perturber l’accès, puis à exiger une rançon en échange du déchiffrement ou de la restauration de l’accès.
La Banque centrale d’Haïti interdit toute négociation avec des hackers
Le 20 octobre, la Banque de la République d’Haïti (BRH), qui supervise et régule le secteur bancaire, a publié un communiqué rappelant qu’aucune institution financière haïtienne n’est autorisée à négocier directement avec des cybercriminels exigeant une rançon.
La BRH a insisté sur le fait que, face à un incident, les institutions doivent activer leurs plans de continuité d’activité et renforcer leurs dispositifs de sécurité en se basant sur les résultats des enquêtes judiciaires.
Les responsables financiers haïtiens ont souligné que ces attaques cybernétiques ont atteint des niveaux sans précédent, tant dans la région qu’au niveau mondial, ces cinq dernières années.
Bien que les autres incidents signalés ne semblent pas liés à la même opération de ransomware ou n’aient pas donné lieu à des demandes de rançon formelles, plusieurs banques haïtiennes ont déjà été victimes de tentatives de piratage ou de cyber-intrusions suspectées dans le passé.
En décembre 2021, la Banque de l’Union Haïtienne (BUH) a été informée d’une attaque concernant des comptes Mastercard de ses clients. Des opérations non autorisées ont été signalées, mais l’origine et l’étendue complète de l’incident sont restées floues.
En février 2022, SOGEBANK a connu d’importantes perturbations techniques, avec, là aussi, des clients rapportant des transactions non autorisées sur leurs cartes de crédit. Les médias haïtiens évoquaient des suspicions de piratage, mais la BRH n’a pas confirmé officiellement une attaque cybernétique, qualifiant l’incident de « défaillance technique ».
Un appel à renforcer la cybersécurité en Haïti
La reprise progressive de Capital Bank a apporté un peu de soulagement aux clients, mais la persistance de l’indisponibilité en ligne souligne l’urgence de renforcer la sécurité numérique et la capacité de résilience des institutions face à de potentielles attaques digitales.
Dans une déclaration publiée sur X (anciennement Twitter) le 14 octobre, Jean Marie Altema, expert en cybersécurité et ancien directeur général du Conseil National des Télécommunications (CONATEL), a souligné que toute attaque contre une entité d’un secteur critique d’un pays doit être considérée comme une menace pour la sécurité nationale. Il a insisté sur le fait que cet incident doit servir d’aiguillon au secteur financier, à l’État et au public pour apprendre et se préparer à d’éventuelles futures crises.
« Cela doit rappeler à tous les autres secteurs l’importance de renforcer leur vigilance, leurs capacités en cybersécurité, de former le personnel, d’éduquer les usagers et de se préparer adéquatement à faire face aux menaces évolutives tout en garantissant la continuité de leurs services », a-t-il déclaré.
La BRH a également affirmé qu’elle intensifie ses efforts pour renforcer la sécurité des systèmes d’information depuis 2023, notamment par la formation et la sensibilisation afin de préserver la stabilité financière et protéger les actifs des clients.
La résilience en matière de cybersécurité demeure ainsi plus que jamais un enjeu crucial pour Haïti, afin de garantir la sécurité et la continuité de ses institutions face à l’évolution constante des menaces numériques.